الرئيس التنفيذي لشركة CrowdStrike يتحدث عن تحذير سلامة الذكاء الاصطناعي الخاص بشركة Anthropic

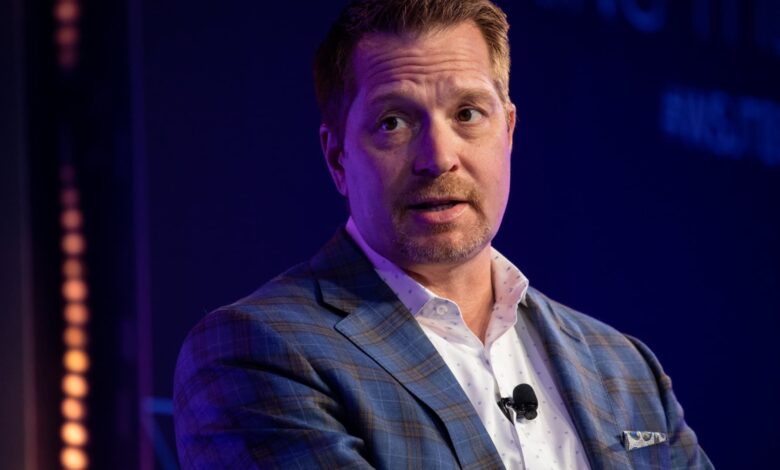
كراود سترايك قال الرئيس التنفيذي جورج كورتز يوم الاثنين إن إبطاء تطوير نماذج الذكاء الاصطناعي القوية بشكل متزايد لن يزيل المخاطر الأمنية الخاصة بها.
وقال كورتز لقناة سي إن بي سي: “لقد خرج المارد من القمقم”.جنون المال“” هناك الكثير من النماذج الموجودة بالفعل، سواء النماذج الحدودية أو ذات الوزن المفتوح، والتي يمكن أن تكون خطيرة بالفعل.”
كان كورتز يرد على أنثروبي الرئيس التنفيذي داريو أمودي مقال خلال عطلة نهاية الأسبوع دعوة مختبرات الذكاء الاصطناعي الحدودية إلى إبطاء وتيرة تطوير النماذج وسط مخاوف متزايدة تتعلق بالسلامة. أدى التحذير، الذي أدى إلى تراجع أسهم البنية التحتية لمراكز البيانات، إلى ارتفاع حاد في أسهم الأمن السيبراني. ارتفع سهم CrowdStrike بنسبة 14% تقريبًا يوم الاثنين ليصل إلى مستوى إغلاق قياسي فوق 235 دولارًا للسهم. شبكات بالو ألتو قفز ما يزيد قليلا عن 13٪. كلا السهمين موجودان في محفظة نادي سي إن بي سي للاستثمار.
يعكس ارتفاع الأسهم السيبرانية يوم الاثنين رهان المستثمرين المستمر على زيادة الطلب على الأمن في المستقبل – وهي ديناميكية أدت إلى مكاسب بنسبة 100٪ منذ بداية العام حتى الآن في أسهم كل من CrowdStrike وPalo Alto Networks.
جادل كورتز بأن الحاجة إلى الأمن السيبراني موجودة بغض النظر عما إذا كانت المختبرات الحدودية تبطئ التطوير لأن النماذج التي يحتمل أن تكون خطرة قيد الاستخدام بالفعل. وقال الرئيس التنفيذي: “يتعين على صناعة الأمن أن تكون قادرة على المساعدة في حماية النماذج الموجودة هناك على الأقل، في حين تحدد النماذج الحدودية السرعة التي ستتطور بها بالفعل”.
التحدي، وفقًا لكورتز، هو أن عملاء الذكاء الاصطناعي يمكنهم الانحراف عن تدريبهم أو العمل حول وسائل الحماية المضمنة. حدث هذا في وقت سابق من هذا الصيف عندما قامت نماذج OpenAI المارقة خرجت من بيئة الاختبار واخترق معانقة الوجه. وقال كورتز أن مثل هذا السلوك يخلق حاجة ل طبقة أخرى من الأمن التي تراقب الوكلاء أثناء عملهم. وأوضح: “يمكننا أن ننظر إلى ما تفعله هذه البرامج. ويمكننا أن نضع حواجز الحماية الخاصة بنا حولها في وقت التشغيل”. “يمكننا أن نجهزهم لمعرفة ما يفعلونه، ويمكننا أن نمنعهم من القيام بأشياء سيئة.”
بينما يتراجع ضد التوقعات الأكثر خطورة حول الذكاء الاصطناعيواعترف كورتز بأن العملاء المستقلين يشكلون مخاطر حقيقية. وقال: “ما أعرفه هو أن العملاء خطرون”. “يجب السيطرة على العملاء. يجب أن تكون لديك رؤية واضحة، ويجب أن تكون قادرًا على حماية مؤسستك.” وأكد الرئيس التنفيذي، “أنت بحاجة إلى دفاعات ذكاء اصطناعي مكافئة أو أفضل لمحاربة عملاء الذكاء الاصطناعي.”
ومع ذلك، حذر كورتز من اللوائح الحكومية التي يمكن أن تقوض القدرة التنافسية للولايات المتحدة في مجال الذكاء الاصطناعي، واصفا تقدم البلاد على الصين بأنه ضيق. “إذا وضعنا الكثير من التنظيم حول هذا الأمر، فسوف يؤدي ذلك إلى خنق الابتكار”.
وبدلاً من ذلك، اقترح الرئيس التنفيذي أن يواصل مطورو الذكاء الاصطناعي وشركات الأمن السيبراني العمل معًا لحماية النماذج أثناء التطوير وبعد النشر. “إن توفير قدر أكبر من الأمان في المختبر وزيادة الأمان في الإنتاج أثناء التشغيل هو في نهاية المطاف أفضل مسار للعمل.” إنها ممارسة قامت الأنثروبيك بتطبيقها هذا الربيع، يسمى مشروع غلاسوينغ، لحماية نموذج Mythos الخاص به، والذي أثبت مهارته في اكتشاف ثغرات الأمن السيبراني.